


Аналоги RDP для Windows: какое решение выбрать для безопасной работы?

По оценкам профильных аналитических отчетов по информационной безопасности для российского рынка, совокупный ущерб от одного серьезного инцидента с использованием удаленного доступа для компаний среднего масштаба может достигать 2–5 млн рублей с учетом простоя, восстановления, возможных штрафов и потерь данных. Конкретные значения зависят от отрасли и масштаба бизнеса, поэтому при подготовке стратегии защиты важно опираться на актуальные исследования и собственные риски. Подробнее — удаленный доступ к Windows без RDP.
Компании сталкиваются с системными проблемами: необходимостью проброса портов, настройкой VPN-туннелей, постоянными атаками на порт 3389 и функциональными ограничениями Windows, которая не поддерживает режим RDP-сервера без дополнительных затрат на лицензию Pro.
В этой статье разберем архитектуру современного удаленного доступа, проанализируем аспекты безопасности и выясним, почему современные российские решения класса Enterprise обеспечивают более высокий уровень защиты и функциональности по сравнению с традиционными протоколами.
Почему «голый» RDP, открытый в интернет, — зона риска?
Основные выводы:
Стандартный RDP изначально проектировался для использования в доверенных локальных сетях. При прямой публикации порта 3389 в интернет без шлюзов, VPN, многофакторной аутентификации и мониторинга он становится одной из самых часто эксплуатируемых точек входа: атакующие массово сканируют такие узлы (4,5 млн публичных эндпоинтов по данным Remote.It) и подбирают пароли или используют необновленные уязвимости (критические уязвимости вроде BlueKeep (CVE-2019-0708)).
Remote Desktop Protocol создавался Microsoft для использования внутри доверенных корпоративных сетей. При работе через интернет протокол демонстрирует критические уязвимости, которые эксплуатируются злоумышленниками по всему миру.
Согласно исследованию Remote.It, в публичном доступе находится около 4,5 млн RDP-эндпоинтов. Автоматизированные сканеры типа Shodan и Censys индексируют эти узлы в режиме реального времени, формируя карты для последующих атак.
Ключевые угрозы RDP:
1. Брутфорс-атаки на учетные записи
При отсутствии политики блокировки учетной записи и использовании слабого пароля распределенные ботнеты способны подобрать пароль за считанные часы или дни, причем скорость определяется числом узлов и сложностью пароля.
2. Эксплуатация известных и новых уязвимостей
Несмотря на выпуск патчей для критической уязвимости BlueKeep (CVE‑2019‑0708), затрагивающей в том числе Windows Server 2008 и 2008 R2, значительное количество систем остается без обновлений, что подтверждается сканированиями интернета и отчетами по уязвимым хостам. Эта уязвимость в службах RDP является предаутентификационной и позволяет удаленному злоумышленнику выполнить произвольный код на целевой системе.
3. Сложность безопасной настройки
Для корректной работы RDP через интернет требуется дополнительная инфраструктура:
- VPN-шлюзы или терминальные серверы (Remote Desktop Gateway)
- Сертификаты TLS для шифрования
- Network Level Authentication (NLA)
- Политики блокировки учетных записей
- Многофакторная аутентификация
Каждый компонент добавляет сложность и точки отказа.
4. Функциональные ограничения
В клиентских редакциях Windows (Pro/Enterprise) встроенный RDP ориентирован на одну интерактивную пользовательскую сессию. Для организации многопользовательского терминального доступа компании разворачивают инфраструктуру Remote Desktop Services на базе Windows Server и приобретают отдельные лицензии (RDS CAL). Такая архитектура усложняет контур удаленного доступа и увеличивает совокупную стоимость владения (TCO), особенно при обслуживании десятков и сотен пользователей.
Критерии выбора альтернативы RDP
Основной вывод:
Современная система удаленного доступа должна работать без проброса портов (NAT traversal), шифровать трафик по TLS 1.3, поддерживать многофакторную аутентификацию и соответствовать реестру российского ПО. Критично наличие On-premise версии для хранения данных в периметре компании.
При анализе решений для удаленного доступа критично оценивать не только функциональность, но и соответствие современным стандартам безопасности. Концепция Zero Trust Network Access (ZTNA) становится базовым требованием для корпоративных инфраструктур.
Базовые требования к современной системе удаленного доступа:
Безопасность и архитектура
- Шифрование трафика по современным стандартам: как минимум TLS 1.2 с актуальными наборами шифров, оптимально — TLS 1.3 и AES-256 при наличии поддержки со стороны используемых платформ и регуляторных ограничений
- Поддержка многофакторной аутентификации (MFA)
- Логирование всех сессий для аудита
Регуляторное соответствие
- Нахождение в реестре российского ПО (критично для госсектора и регулируемых отраслей)
- Возможность локального развертывания (On-premise) без передачи данных на внешние серверы
Технические возможности
- Кроссплатформенность: Windows, Linux (включая российские дистрибутивы), macOS, мобильные ОС
- Передача файлов с докачкой и контролем версий
- Интеграция с Active Directory / LDAP (в On-premise версии)
Операционная эффективность
- Простота развертывания и администрирования
- Техподдержка на русском языке
- Прозрачное лицензирование
RuDesktop: российское решение класса Enterprise
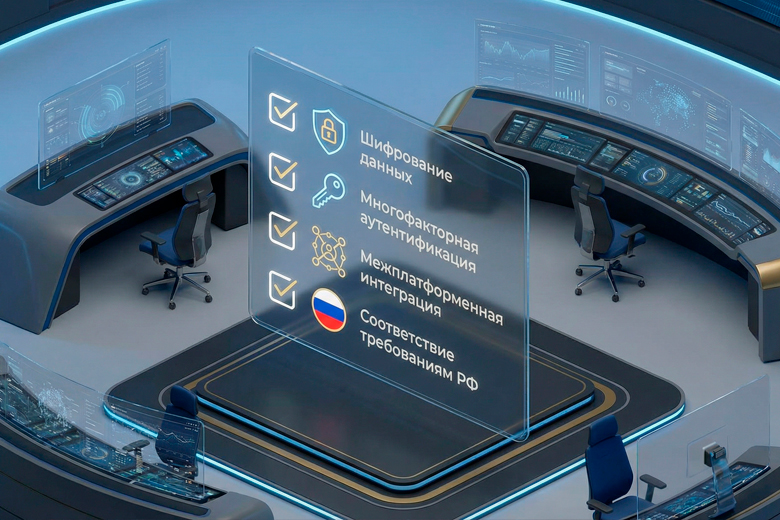
Основной вывод:
RuDesktop (реестр РФ ПО №15913 и №19573) — кроссплатформенная система удаленного доступа с On-premise или On-cloud решением. Работает без белых IP через P2P-маршрутизацию, поддерживает Windows, Linux (Astra, РЕД ОС, Alt), macOS. 2 000+ корпоративных клиентов в России, основные вертикали: финансы, госсектор, промышленность.
Если рассматривать рынок с точки зрения функциональности, регуляторного соответствия и независимости от внешних факторов, RuDesktop занимает лидирующую позицию среди отечественных альтернатив RDP.
Экспертиза разработчика
ООО «Передовые технологии» основано в 2022 году командой специалистов с опытом проектирования систем информационной безопасности.
Сертификации и регуляторное соответствие:
- Реестр российского ПО: №15913 (удаленный доступ), №19573 (UEM)
- Лицензии ФСТЭК России: Л050-00107-77/03241312, Л024-00107-77/03241311
- Совместимость с ГОСТ 34.10-2012 (электронная подпись)
- Сертификация для работы с отечественными ОС: Astra Linux Special Edition, РЕД ОС, Alt Linux, ОСнова
Статистика внедрений (декабрь 2025):
- 2 000+ корпоративных клиентов в России и СНГ
- 500 000+ одновременных подключений в пиковые часы
- Основные вертикали: финансы, госсектор, промышленность, телеком, ритейл
Ключевые преимущества RuDesktop перед классическим RDP
Основной вывод:
В отличие от типичных схем на базе RDP, где для безопасного доступа из интернета компании обычно используют либо VPN, либо шлюз Remote Desktop Gateway с белым внешним IP на стороне инфраструктуры, RuDesktop применяет собственную технологию маршрутизации через NAT с P2P-соединениями. Это позволяет обходиться без выделенных белых адресов и упрощает подключение удаленных пользователей и филиалов.
1. Работа без белого IP-адреса и VPN-туннелей
RuDesktop использует собственную технологию маршрутизации для соединения устройств, находящихся за NAT. Система автоматически устанавливает P2P-соединение, «пробивая» сетевые экраны без необходимости настройки портов на роутере или корпоративном firewall. Это кардинально упрощает развертывание для территориально распределенных компаний.
2. Кроссплатформенность без компромиссов
В отличие от RDP, «заточенного» под экосистему Microsoft, RuDesktop обеспечивает нативную поддержку гетерогенных инфраструктур. Администратор может управлять парком из Windows-серверов, Linux-станций на базе Astra, Debian, Ubuntu, РЕД ОС, Alt, Rosa и macOS-устройств через единую консоль управления. Производительность и стабильность соединения не зависят от комбинации платформ.
3. Архитектура безопасности Enterprise-уровня
Весь трафик шифруется по стандарту AES-256 с поддержкой TLS 1.3. Критическое преимущество — возможность развертывания On-premise версии. Компания устанавливает сервер управления RuDesktop внутри своего периметра безопасности, и никакие данные не покидают локальную сеть. Это позволяет работать в сегментированных сетях без доступа в интернет.
4. Функционал системы управления конечными точками (UEM)
RuDesktop эволюционировал из простого инструмента удаленного доступа в полноценную UEM-платформу. Доступные возможности включают:
- Инвентаризация оборудования и ПО в режиме реального времени
- Централизованное развертывание обновлений и конфигураций
- История всех сессий с возможностью записи экрана (критично для аудита соответствия требованиям ИБ)
- Ролевая модель прав доступа
Узнать подробнее: Полный список возможностей RuDesktop UEM
Сравнительный анализ: RDP vs современные альтернативы
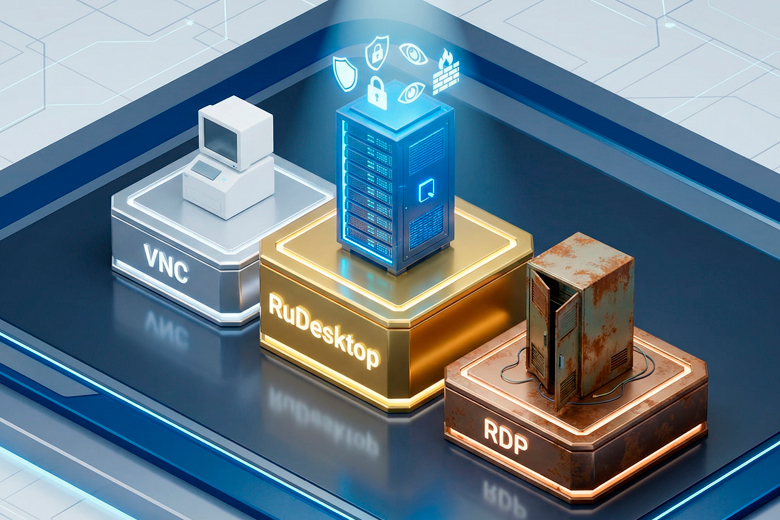
Основной вывод:
Стандартный RDP и VNC в их «голых» конфигурациях (с прямым пробросом портов в интернет, без шлюзов, VPN, MFA и централизованного аудита) не соответствуют современным требованиям к безопасности и управляемости корпоративного удаленного доступа. При правильной архитектуре (через RD Gateway, VPN или Zero Trust-шлюзы, в связке с PAM и SIEM) протокол RDP может использоваться безопасно, но требует сборки и поддержки сложного набора компонентов. Современные специализированные решения, такие как RuDesktop, предоставляют уже интегрированный стек (маршрутизация через NAT, брокер подключений, UEM-функции, аудит сессий), что упрощает эксплуатацию и снижает совокупную стоимость владения.
Для принятия обоснованного решения сравним основные подходы к удаленному доступу по ключевым метрикам.
| Параметр | Стандартный RDP | VNC (Open Source) | RuDesktop |
|---|---|---|---|
| Работа без белого IP и VPN | Нет (требует белый IP или VPN) | Нет (требует проброс портов) | Да (P2P-маршрутизация) |
| Безопасность из коробки | Базовая, зависит от конфигурации* | Слабая по умолчанию (часто без шифрования, пароли передаются в открытом виде)*** | Высокая (TLS 1.3, AES-256, поддержка ГОСТ-криптографии)**** |
| Кроссплатформенность | Клиенты: Windows, macOS, Linux, iOS, Android; сервер — Windows Server (есть сторонние RDP-серверы для Linux)** | Есть, низкая производительность | Windows, Linux, macOS, Android |
| Управление парком устройств | Нет | Нет | Да (полноценный UEM) |
| Соответствие реестру отечественного ПО | Нет | Нет | Да (№15913, №19573) |
| Локальный сервер | Да (инфраструктура Remote Desktop Services на локальных серверах Windows Server) | Есть (сложная настройка) | Да (коробочное решение) |
| Передача файлов | Через буфер обмена | Часто отсутствует | Встроенный менеджер с докачкой |
| Стоимость | Включена в Win Pro/Enterprise | Бесплатно | От 1 167 ₽/мес при оплате за год или разовая лицензия |
| Техподдержка | Нет | Сообщество | Коммерческая, на русском языке |
* По умолчанию RDP обычно доступен только внутри локальной сети или через VPN. Высокие риски возникают при прямом пробросе порта 3389 в интернет без шлюзов, фильтрации, многофакторной аутентификации и мониторинга — такие конфигурации действительно становятся одной из самых популярных точек входа для атак. ** Официальные клиенты RDP доступны для Windows, macOS, iOS и Android; под Linux используются сторонние клиенты (например, FreeRDP). Полноценный многопользовательский RDP-сервер реализован в ролях Remote Desktop Services на базе Windows Server; для Linux существуют сторонние реализации RDP-сервера (например, xrdp). *** Большинство реализаций VNC в дефолтной конфигурации не обеспечивают современного уровня защиты: соединения нередко идут без шифрования, а пароли могут передаваться в открытом виде. Поэтому в корпоративной среде VNC обычно запускают только внутри защищенного канала (VPN, SSH-туннель и т.п.), что повышает безопасность, но усложняет конфигурацию и сопровождение. **** RuDesktop использует TLS 1.3 с современными наборами шифров и AES-256, поддерживает ГОСТ-криптографию и прошел сертификацию ФСТЭК. Решение поставляется как проприетарный продукт, а архитектура и основные механизмы защиты подробно описаны в технической документации и проходят проверки в рамках сертификации и аудитов.
Сравнить подробно: Таблица сравнения версий
Статус международных решений в России (декабрь 2025)
Основной вывод:
По состоянию на декабрь 2025 года использование TeamViewer и AnyDesk в российских компаниях сопряжено с серьезной регуляторной и операционной неопределенностью. По данным публичных заявлений вендоров и отзывов российских корпоративных клиентов, TeamViewer больше не продает новые лицензии и не продлевает подписки для заказчиков из России, а также фиксируются случаи блокировки корпоративных аккаунтов по геолокации. AnyDesk, по этим же данным, прекратил продажи и продление лицензий для российских клиентов.
Ситуация с зарубежными провайдерами удаленного доступа остается нестабильной, что создает риски для бизнеса.
TeamViewer
С мая 2022 года компания прекратила продажи и продление лицензий для российских клиентов.
- Массовые блокировки корпоративных аккаунтов по геолокации с пометкой «Commercial use suspected»
- Невозможность оплаты продления подписки через российские платежные системы
- Отсутствие официальной технической поддержки на русском языке
- Юридические риски использования в госсекторе и регулируемых отраслях (банки, телеком, энергетика)
- Прохождение трафика через серверы в недружественных юрисдикциях
AnyDesk
Официально прекратила работу на территории РФ.
Chrome Remote Desktop
Бесплатное решение от Google подходит исключительно для персонального использования. Отсутствуют инструменты корпоративного администрирования, логирование сессий, групповые политики и техподдержка. Не может рассматриваться как замена RDP для бизнеса.
Вывод: Для российских компаний критично иметь решение, полностью независимое от зарубежных серверов, санкционных рисков и политических решений. Импортозамещение в сегменте удаленного доступа становится вопросом не идеологии, а операционной надежности бизнеса.
Кейс внедрения: производственная компания, 15 филиалов
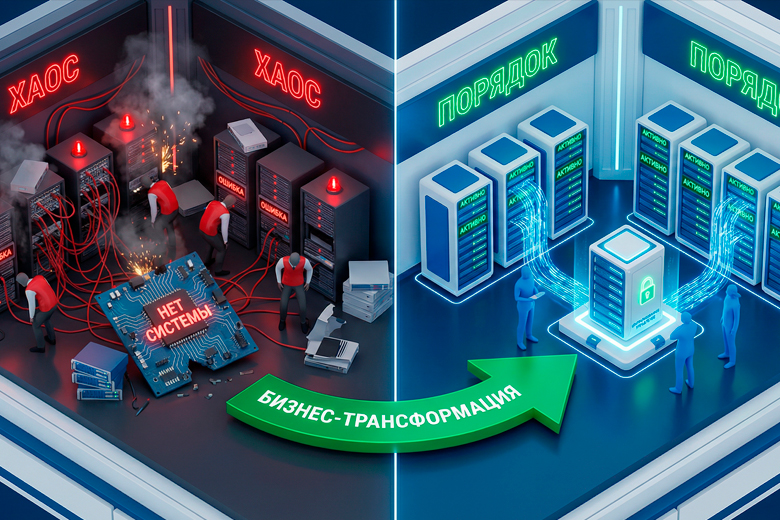
Основной вывод:
Компания с 15 территориально распределенными офисами (200+ пользователей) мигрировала с RDP+VPN на RuDesktop On-premise. Результаты за 6 месяцев: скорость решения задач +40%, инциденты ИБ = 0 (было 3 попытки брутфорс-атак/квартал), экономия 300 000 ₽/год на VPN-лицензиях, время развертывания нового рабочего места сократилось с 2 часов до 15 минут.
Исходная ситуация:
Компания среднего масштаба с 15 территориально распределенными офисами (Москва, регионы России). Серверная инфраструктура: Windows Server 2019, рабочие станции на Windows 10/11 и частично Linux (бухгалтерия, САПР-станции).
Проблемы с существующей схемой (RDP + корпоративный VPN):
- Постоянные жалобы сотрудников на низкую скорость подключения
- Сложность администрирования: необходимость настройки VPN-клиентов на каждом устройстве
- Инциденты ИБ: зафиксировано 3 попытки брутфорс-атак на открытый порт 3389 за квартал
- Высокие затраты на VPN-лицензии для 200+ пользователей
Решение:
Миграция на RuDesktop в режиме On-premise. Сервер управления развернут в головном офисе (Москва) на виртуальной машине под управлением Astra Linux Special Edition.
Результаты (6 месяцев эксплуатации):
- Производительность: скорость установления соединения выросла на 40% за счет прямых P2P-соединений вместо туннелирования через VPN-шлюз
- Безопасность: количество инцидентов ИБ = 0 (закрыт порт 3389, доступ только через защищенный шлюз RuDesktop с MFA)
- Экономия: снижение затрат на инфраструктуру составило ~300 000 ₽/год (отказ от отдельных VPN-лицензий)
- Операционная эффективность: время развертывания нового рабочего места сократилось с 2 часов до 15 минут (автоматическая регистрация в системе управления)
- Удовлетворенность IT-отдела: унификация инструментов, единая консоль для управления всем парком устройств, встроенная система тикетов
Дополнительные альтернативы: VNC-решения
Для полноты картины рассмотрим семейство VNC (Virtual Network Computing) — открытых протоколов удаленного доступа.
Основные реализации:
RealVNC — коммерческая версия с платной подпиской и базовыми функциями безопасности.
TightVNC — бесплатная версия с открытым исходным кодом, популярная в академической среде.
UltraVNC — форк TightVNC с дополнительными функциями для Windows.
Преимущества VNC:
- Полностью бесплатные реализации (TightVNC, UltraVNC)
- Открытый исходный код позволяет аудит безопасности
- Кроссплатформенность: работает на всех основных ОС
Критические недостатки:
- Сложная настройка безопасности: требуется ручная конфигурация шифрования, сертификатов, портов
- Отсутствие корпоративных функций: нет централизованного управления, логирования, групповых политик
- Необходимость проброса портов и белого IP-адреса (те же проблемы, что у RDP)
Вывод: VNC-решения подходят для ограниченных сценариев (техподдержка в небольших компаниях, доступ к серверам в дата-центре). Для корпоративного использования требуется значительная экспертиза и дополнительные инвестиции в инфраструктуру безопасности.
Почему компании мигрируют на RuDesktop: аргументы для принятия решения
Основной вывод:
RuDesktop обеспечивает полный контроль данных (On-premise архитектура), независимость от санкционных рисков, производительность без искусственных лимитов, техподдержку на русском языке (время реакции — до 4 часов на расширенной поддержке). Доступны бессрочные лицензии без подписок, интеграция с Active Directory.
В настоящих условиях полагаться на уязвимые протоколы или зарубежные сервисы с непрогнозируемой доступностью означает создавать операционные риски для бизнеса.
Что получает компания при переходе на RuDesktop:
Полный контроль над данными
On-premise архитектура позволяет развернуть всю инфраструктуру внутри периметра безопасности. Ни одно соединение, ни один файл не проходит через внешние серверы. Это критично для финансовых организаций, медицинских учреждений, компаний с коммерческой тайной и госсектора.
Независимость от внешних факторов
Собственные лицензии, российская юрисдикция, отсутствие рисков блокировки или изменения условий использования. Компания платит один раз и получает бессрочную лицензию на определенное количество одновременных подключений. Также существует годовая лицензия.
Производительность без ограничений
Отсутствуют искусственные лимиты, характерные для бесплатных версий зарубежных аналогов (ограничение скорости, количества сессий, таймауты). Прямые P2P-соединения обеспечивают минимальные задержки.
Техническая поддержка и интеграция
Живые инженеры, говорящие на русском языке. Помощь с интеграцией в Active Directory, настройкой политик безопасности, миграцией с существующих решений. Время реакции первой линии поддержки — до 4 часов на расширенной поддержке, в рабочие дни.
Узнать о тарифах: Сравнение облачной и On-premise версий
Перейдите на защищенное российское решение
Статистика инцидентов информационной безопасности однозначна: открытый RDP-порт эквивалентен работе без антивируса в начале 2000-х. Последствия компрометации измеряются не только прямым финансовым ущербом, но и репутационными потерями, штрафами регуляторов, простоем бизнес-процессов.
RuDesktop — это:
- Реестр российского ПО №15913, №19573
- On-premise для полного контроля над инфраструктурой
- Кроссплатформенность: Windows, Linux (включая Astra, РЕД ОС, Alt), macOS, Android
- Поддержка на русском языке + консультации по интеграции с Active Directory
- Прозрачное лицензирование без скрытых платежей
Начните тестирование без рисков:
Облачная версия: 14 дней полнофункционального доступа для оценки возможностей
On-premise: 30 дней для тестирования в вашей защищенной сети
Скачать RuDesktop и начать тестирование
Материал подготовлен: ООО «Передовые технологии», разработчик RuDesktop
Лицензирование: статья может быть использована с указанием активной ссылки на эту страницу.
Вопросы и ответы
Можно ли использовать RuDesktop вместо RDP на Windows?
Да, это оптимальное решение проблемы. RuDesktop не зависит от редакции Windows и работает одинаково стабильно на всех версиях. Вам не нужно покупать дорогостоящие апгрейды лицензий для каждого домашнего компьютера сотрудников.
Как безопасно подключиться к рабочему компьютеру без белого IP-адреса?
Используйте решения с облачной маршрутизацией и NAT traversal. RuDesktop автоматически создает защищенный туннель через собственные серверы-ретрансляторы, «пробивая» NAT без настройки роутера — через порт 443. Это безопаснее, чем проброс порта 3389 напрямую в интернет.
Почему нельзя просто открыть порт RDP в интернет?
Порт 3389 сканируется автоматизированными ботнетами круглосуточно. Согласно данным Remote.It, глобально доступно около 4,5 млн RDP-эндпоинтов, большинство из которых подвергается брутфорс-атакам ежедневно. Без дополнительных мер защиты (VPN, Remote Desktop Gateway, сертификаты, строгие парольные политики, MFA) это прямой путь к компрометации инфраструктуры.
Можно ли записывать сессии удаленного доступа?
RuDesktop поддерживает автоматическую запись всех сессий с сохранением в защищенное хранилище (версия On-premise). Критично для аудита ИБ и внутренних расследований инцидентов. Записи хранятся в зашифрованном виде с гранулярным управлением правами доступа.
Как быстро можно мигрировать с TeamViewer на RuDesktop?
Средний срок миграции для компании до 100 устройств — 1–3 рабочих дня в зависимости от парка устройств. Инженеры RuDesktop бесплатно помогают с планированием миграции и переносом адресных книг. Доступна поэтапная миграция без остановки бизнес-процессов.
Какие российские операционные системы поддерживает RuDesktop?
Сертифицирована работа с Astra Linux Special Edition (1.7, 1.8); РЕД ОС 7.3+; Alt Linux 10+; ОСнова; Rosa Desktop. Полный список — на странице «Совместимость и интеграции».
Нужно ли покупать отдельные лицензии для мобильных устройств?
Нет, одна лицензия RuDesktop покрывает все платформы: Windows, Linux, macOS, Android. Ограничение только по количеству одновременных сессий, а не по типу устройства.
Можно ли интегрировать RuDesktop с Active Directory?
Да, RuDesktop поддерживает полную интеграцию с Active Directory и FreeIPA (версия On-premise). Пользователи авторизуются через корпоративные учетные записи, применяются групповые политики, синхронизируются права доступа. Подробности — в документации RuDesktop.
Какая техподдержка доступна для корпоративных клиентов?
Коммерческая лицензия включает: первую линию поддержки; помощь с интеграцией и настройкой; приоритетную обработку запросов на доработку функционала. Контакты службы поддержки — на странице «Контакты».


